صدها سوپر مارکت فرانسوی از حملات بی سابقه ای رنج برده اند که منجر به تخریب مواد غذایی و افزایش ترس در مورد آسیب پذیری سیستم های غذایی به تکنولوژی پیشرفته شده است.
این حملات که به نظر می رسد سیستم های یخچالی متصل به اینترنت را که توسط یک شرکت دانمارکی ساخته شده اند هدف قرار می دهند، دمای یخچال ها و فریزرها را به اندازه 50 درجه سانتیگراد (122F) در بیش از 500 فروشگاه و سوپر مارکت در سراسر کشور افزایش داد. سوپرمارکت ها روز دوشنبه این حملات را تایید کردند.
آژانس امنیت سایبری فرانسه به شرکت ها توصیه کرده است که مدل های فریزر را تحت تاثیر قرار دهند تا بلافاصله آنها را از اینترنت جدا کنند یا دسترسی به آنها را محدود کنند و به روز رسانی های نرم افزار را انجام دهند.
مشخص نیست که چه کسی ممکن است پشت این حملات بوده باشد، اما مقامات می گویند که در حال حاضر یک تحقیق را آغاز کرده اند.
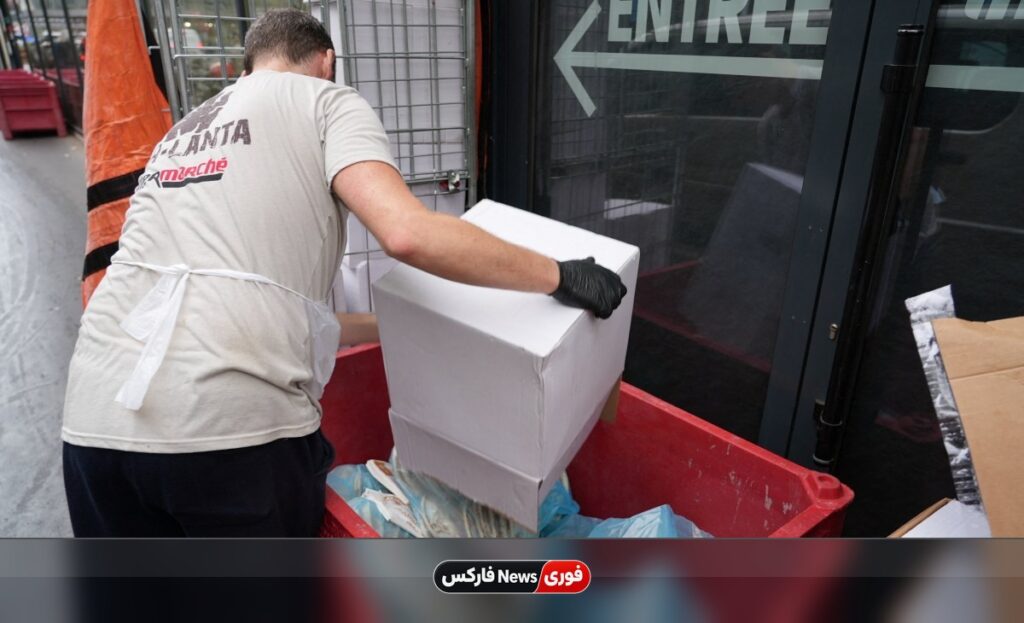
هکرها دسترسی اینترنت به سیستم های یخچال را به دست آوردند و از راه دور دمای یخچال و فریزر را تا 50C در طول شب که مغازه ها بسته بودند، بالا بردند. میلیون ها یورو ارزش غذایی، به گفته خرده فروشان فاسد شده است. در برخی موارد، دمای بالا باعث آتش سوزی یا تجهیزات ذوب شده می شود.
گروه های سوپر مارکت فرانسوی E-Leclerc، Intermarche، Carrefour، Monoprix و تعاونی U همگی مورد اصابت قرار گرفتند.
حداقل ۳۰۰ فروشگاه Intermarche و نام تجاری Netto آن تحت تاثیر قرار گرفت. شرکت تعاونی U اعلام کرد که بیش از 100 سوپر مارکت آن هدف قرار گرفته است، در حالی که Carrefour گفت که 80 سوپر مارکت تحت تاثیر قرار گرفته و Monoprix گزارش داد که حدود 5 درصد از تقریبا 490 فروشگاه آن تحت تاثیر قرار گرفته اند.
مقامات هنوز در حال بررسی این موضوع هستند که چه کسی این حمله را راه اندازی کرده و چگونه انجام شده است. کانال تلویزیون فرانسه BFM گزارش داد که ظاهرا مهاجمان از راه دور یک گزینه تخلیه اجباری در سیستم های تبرید ایجاد کرده اند.
این سیستم های هدف گذاری شده توسط شرکت تولید کننده دانمارکی با توجه به آژانس امنیت سایبری دولتی فرانسه ساخته شده است. مدل های تبرید مورد حمله شامل AK-SM800 و AK-SC355 بودند.
متس به آژانس خبری AFP گفت که بیشتر سیستم های کنترل آسیب دیده محصولات "الغال" هستند که "سیستم عامل برجسته" داشتند. این شرکت گفت که قبلا به سوپر مارکت ها توصیه کرده بود تا آنها را به روز کنند.
AFP همچنین گزارش داد که مقامات با سایر کشورهای اروپایی که ممکن است تحت تاثیر قرار گرفته اند، ارتباط برقرار می کنند.
معلوم نیست چه مقدار غذا از دست رفته است. این حملات پس از آن صورت می گیرد که امانوئل ماکرون ماه گذشته دستور داد که زیرساخت های حیاتی کشور از "حمله های فشرده" روسیه محافظت شود.
بله. حملاتی مانند این ها در سایر نقاط اروپا و ایالات متحده گزارش شده است.
در آوریل 2025، خرده فروشی بریتانیا و زنجیره سوپر مارکت مارک ها و Spencersuffer یک حمله باج افزاری پیچیده را انجام دادند که این شرکت اعلام کرد حدود ۳۰۰ میلیون پوند (۳۹۷ میلیون دلار) هزینه دارد و پس از آن مجبور به تعلیق سفارشات آنلاین و برنامه شد. این حمله توسط یک گروه هکر به نام Scattered Spider، با استفاده از باج افزار از DragonForce، یک گروه جنایی دیگر هماهنگ شد. حملات باج افزار شامل استفاده از نرم افزار مخرب برای پنهان کردن داده های ضروری است مگر اینکه یک باج پرداخت شود.
با توجه به رسانه های انگلستان، همان هکرها همچنین سعی کردند به Co-op و فروشگاه Knightsbridge نمادین، Harrods حمله کنند.
گزارش های مشابهی نیز از آمریکا منتشر شده است. در ژوئن 2025، شرکت غذای طبیعی ایالات متحده، یک شرکت مواد غذایی منجمد که برندهای بزرگ سوپر مارکت مانند غذاهای کامل را تامین می کند، گفت که یک حمله سایبری را کشف کرده است که آن را مجبور به خارج از سیستم های آن کرده است. این شرکت ماهیت حمله را فاش نکرد.
در نوامبر سال گذشته، Ahold Delhaize USA اعلام کرد که قربانی حمله سایبری است که عملیات را در بیش از ۲۰۰۰ فروشگاه از جمله هانافورد، شیر غذا و توقف و فروشگاه مختل کرد.
آنها یک هدف آسان هستند و عواقب آن می تواند گسترده باشد.
همانطور که سیستم های غذایی و کشاورزی به طور فزاینده ای دیجیتالی می شوند، تحلیلگران می گویند که سوپر مارکت ها به دلیل ماهیت سهام خود به طور فزاینده ای در برابر حملات آسیب پذیر هستند.
افزایش پیچیدگی حملات سایبری در حال حاضر به این معنی است که افراد مشترک و شرکت های محلی و شخص ثالث که به زنجیره های بزرگ برای کسب و کار متکی هستند، قربانی می شوند زیرا حملات زنجیره تامین را مختل می کند.
استیون Lachance، تحلیلگر فناوری و امنیت سایبری می گوید که لوازم هوشمند متصل به اینترنت همیشه آسیب پذیر خواهد بود زیرا هکرها در وقفه های امنیتی برای ورود به سیستم ها از راه دور و ایجاد ویژگی های مخرب استفاده می کنند.
Lachance گفت: "این واقعیت جدید داشتن این تجهیزات متصل است، اشاره می کند که حملات می توانند به سیستم های پزشکی یا انرژی هدف قرار گیرند.
این باید به عنوان یک تماس بیداری جهانی باشد. در سراسر جامعه، ما زیرساخت های متصل داریم که در اینترنت زندگی می کنند و می توانند هک شوند. این یک واقعیت جدید است و ما کاملا به اقدامات ملی و بین المللی برای جلوگیری از این حملات نیاز داریم؛ در غیر این صورت، این فقط در حال وقوع است.»